
💡 結論(要点まとめ)
https通信で使われるポート番号443の役割と仕組みを徹底解説!80番(HTTP)との違いや、代替ポート(8080/8443)の使い分け、URLでのポート指定方法、netstatコマンドでの確認手順までWeb最新技術動向を含めてわかりやす
この記事でわかること
- https通信で使われる標準のポート番号は何番ですか?
- HTTP(80番)とHTTPS(443番)の違いは何ですか?
- 8080ポートと8443ポートはどのような場面で使われますか?
HTTPS通信の標準ポート番号は「443番(TCP/UDP)」です。ブラウザに「https://」で始まるURLを入力すると、自動的に443番ポートへとアクセスし、SSL/TLSで暗号化された安全なデータ送受信を行います。
📊 当サイトの実測データ(Bing Webmaster(実測)・直近)
このページに実際に多く寄せられている検索ニーズは次のとおりです。本記事はこれらに回答しています。
- https ポート番号
- 443
- ポート
- ポート8080
- http ポート番号
目次
HTTPSポート番号とは?443番が標準で使われる理由
HTTPSのポート番号は標準で443番(TCP/443)です。Webブラウザが「https://」で始まるURLにアクセスすると、指定がない限り自動で443番へ接続します。80番(HTTP)との最大の違いは、SSL/TLSによる暗号化の有無です。
3行要約
- https ポート番号=443(省略可能。URLに書かなくてよい)
- http=80番、平文通信。443番はSSL/TLSで暗号化
- 8080・8443は開発環境やプロキシ・管理画面用の代替ポート。使う場合はURLに「:8443」と明記する
1分でわかる!HTTPSとポート番号の仕組み
ポート番号は、1台のサーバーが複数のサービスを同時に動かすための「玄関口の番号」です。IPアドレスがビルの住所なら、ポート番号は部屋番号にあたります。同じサーバー(同じIPアドレス)でも、80番の扉を叩けばHTTPのWebサイト、443番を叩けばHTTPSのWebサイト、22番ならSSHという具合に、扉ごとに待ち構えるプログラムが違います。
「https://example.com」と入力するだけで443番につながるのは、ブラウザ側があらかじめ「httpsスキーム=443番」という共通ルールを持っているためです。逆に8443番で動かしているサーバーには、ブラウザは自動でたどり着けません。
ウェルノウンポート(0-1023)における443の割り当て
ポート番号は0〜65535まであり、IANA(Internet Assigned Numbers Authority)が用途を管理しています。IANAのService Name and Transport Protocol Port Number Registryでは、番号帯が次のように分類されています。
| 区分 | 番号帯 | 性質 | 代表例 |
|---|---|---|---|
| ウェルノウンポート(System Ports) | 0〜1023 | 主要サービス用に国際的に予約 | 80(HTTP)、443(HTTPS)、22(SSH)、25(SMTP) |
| レジスタードポート(User Ports) | 1024〜49151 | 申請により登録される | 3306(MySQL)、8080、8443 |
| ダイナミック/プライベート | 49152〜65535 | クライアント側の一時利用 | ブラウザの送信元ポート等 |
IANAのポート番号レジストリ資料に基づき、443番は「https(HTTP over TLS/SSL)」としてTCP・UDPの両方に正式割り当てされています。最新の割り当て一覧はIANA公式レジストリから検索できます。
よくある誤解:「443を使えば自動的に暗号化される」わけではありません。ポート番号はただの通信路の番号であり、暗号化を行っているのはサーバー側のSSL/TLS設定と証明書です。443番で平文HTTPを配る構成も技術上作れますが、その場合ブラウザ側は接続エラー(ERR_SSL_PROTOCOL_ERROR等)を起こします。
ポート80と443の違いを徹底比較(HTTP vs HTTPS)
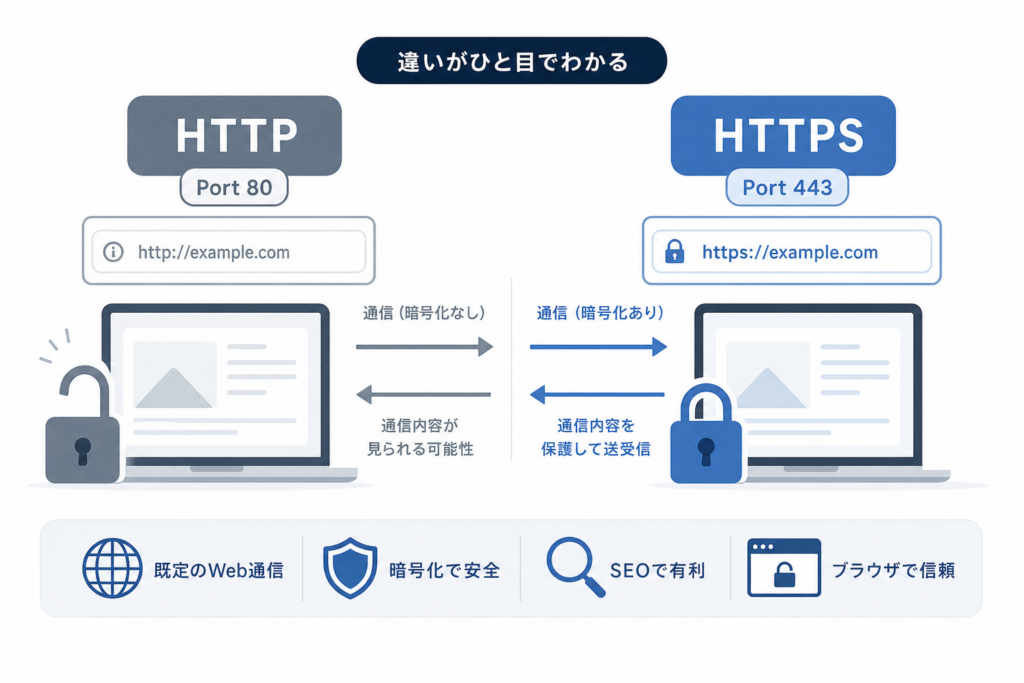
80番と443番の根本的な違いは「通信データが平文か暗号化されているか」です。80番で送信したIDやパスワードは経路上の第三者に盗聴される恐れがありますが、443番ではSSL/TLSで暗号化されるため、通信の秘匿性が保たれます。
| 比較項目 | ポート80(HTTP) | ポート443(HTTPS) |
|---|---|---|
| プロトコル | HTTP | HTTP over TLS |
| 暗号化 | なし(平文) | SSL/TLSで暗号化 |
| SSL証明書 | 不要 | 必要 |
| ブラウザ表示 | 「保護されていない通信」警告 | 鍵マーク |
| 主な現在の用途 | 443へのリダイレクト、証明書の更新確認など | Webサイト本体の配信 |
| トランスポート | TCP | TCP(HTTP/1.1・2)/UDP(HTTP/3) |
暗号化(SSL/TLS)の有無とセキュリティリスク
カフェや空港のフリーWi-Fi環境で、http://で始まるログインページに暗号化なしで情報を入力すると、同一ネットワーク内の悪意ある第三者にパケットを盗聴される危険があります。総務省の「国民のためのサイバーセキュリティサイト」の指導資料でも、公衆無線LAN利用時は通信が暗号化されているか(URLがhttpsから始まり、ブラウザに鍵マークが表示されているか)を必ず確かめるよう注意喚起がなされています。
また、IPA(情報処理推進機構)が公開している「TLS暗号設定ガイドライン」の基準においても、Webサイトで個人情報や認証情報を扱う場合は適切な暗号化プロトコル(TLS 1.2以上)を443番ポート等で適用することが強く推奨されています。Cloudflare Radarの統計データによると、世界の主要WebトラフィックにおけるHTTPS化比率は9割を超えており、暗号化通信は実質的な標準インフラとなっています。
HTTP(80番)からHTTPS(443番)への自動リダイレクト構造
現在のWeb構築では、80番ポートを「443番へ誘導するための案内用」として残すのが定石です。80番を完全に閉じると、URLを「http://」で手入力したユーザーが接続不可になります。さらにLet’s EncryptなどでHTTP-01チャレンジを用いた証明書自動更新を行っている場合、更新処理が停止する原因になります。
- Nginxの設定例:
server { listen 80; server_name example.com; return 301 https://$host$request_uri; } - Apacheの設定例:
Redirect permanent / https://example.com/(mod_rewriteでの301転送も可) - HSTS(Strict-Transport-Security)ヘッダーを併用すると、2回目以降のアクセス時にブラウザが自動的にhttps接続へ切り替えます
失敗例:転送設定を302(一時転送)のまま長期運用した結果、検索エンジンにhttp版とhttps版の両方が認識され、重複コンテンツとして評価が分散したトラブルが見られます。恒久転送を行う場合は必ず301レスポンスを返し、内部リンクや画像パスもhttpsへ統一してください。
443以外のhttpsポート番号「8080」「8443」の使い分け
8080は「HTTPの代替」、8443は「HTTPSの代替」として選ばれるのが一般的です。どちらも1024番以上の特権外ポート(User Ports)であるため、Linux環境においてroot権限を持たない一般ユーザーでアプリケーションを起動できる利点があります。
8080ポートと8443ポートの主な用途(開発・プロキシ・管理画面)
| 項目 | 8080ポート | 8443ポート |
|---|---|---|
| 対応プロトコル | HTTP(平文)が一般的 | HTTPS(TLS)が一般的 |
| 典型的な用途 | Tomcat等のアプリサーバー、開発環境、プロキシ | 管理画面、テスト用HTTPS、ネットワーク機器のUI |
| URL表記例 | http://localhost:8080/ | https://example.com:8443/ |
| 起動権限 | root権限不要(1024番以上) | root権限不要(1024番以上) |
| 企業FWでの扱い | 遮断される場合がある | 遮断される場合がある |
実務で頻出する構成は、フロントにNginx(443番でTLS処理)を配置し、バックエンドのアプリを8080番(ローカルループバック)で待受させるリバースプロキシ型です。この場合、8080番はサーバー内部(127.0.0.1)にのみ開放し、外部からの直接アクセスは遮断するのが安全です。
URLでポート番号を指定する書き方(https://ドメイン:ポート番号/)
ホスト名(ドメインやIP)の直後にコロンを打ち、ポート番号を記述します。
https://example.com:8443/admin… 8443番のHTTPS接続http://192.168.1.1:8080/… ルーターやアプライアンスの管理画面https://example.com/… 443番のためポート指定は不要(省略が標準)https://localhost:3000/… Node.js等の開発サーバー
つまずきポイント:8443番で自己署名証明書(オレオレ証明書)を使うと、ブラウザに「この接続ではプライバシーが保護されません」の警告が出ます。開発環境なら問題ありませんが、外部へ公開する画面では正式なSSL証明書を割り当ててください。また、組織のプロキシ経由だと8443番へのCONNECT要求が拒否され、アクセスできないケースがあります。通信ブロックの回避や制限の仕組みについてはWebサイトのアクセス制限・ブロック解除対策ガイドでも詳しく解説しています。
TCP 443とUDP 443の違い|HTTP/3(QUIC)の最新動向
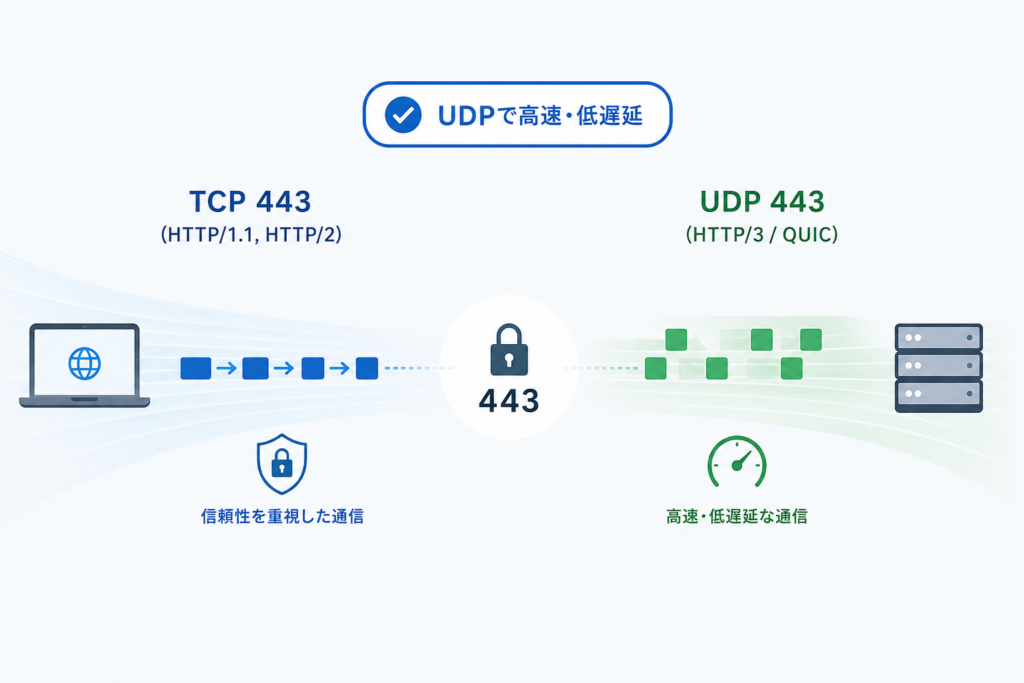
従来型のHTTPS(HTTP/1.1やHTTP/2)はTCP 443を使い、最新のHTTP/3ではUDP 443を使用します。「443番=TCP通信のみ」という前提は現在成り立たないため、ファイアウォール構築時も両方のプロトコルを考慮に入れる必要があります。
従来のHTTPS(TCP/443)とHTTP/3(UDP/443)の仕組み
HTTP/3は、Googleが考案しIETF(Internet Engineering Task Force)の標準化文書(RFC 9000 / RFC 9114)として発行された通信プロトコル「QUIC」をベースに動作します。QUICはUDPを土台に用いつつ、独自に暗号化処理(TLS 1.3相当)とパケット再送制御を備えています。従来のTCP+TLS接続で発生していた複数回の往復やり取り(ハンドシェイク)を削減できるため、接続開始時のレスポンスが高速化されます。さらにスマホなどでWi-Fiから4G/5G回線へ切り替わっても、コネクションIDによって通信を維持しやすい強みがあります。
| 項目 | HTTP/1.1・HTTP/2 | HTTP/3(QUIC) |
|---|---|---|
| トランスポート層 | TCP 443 | UDP 443 |
| 暗号化処理 | TCP上のTLSハンドシェイク | QUIC内部に統合(TLS 1.3) |
| 接続確立の往復数 | TCP+TLSで複数往復を要求 | 1往復(0-RTT/1-RTT)に短縮 |
| 回線切替時の挙動 | TCP切断のため再接続が必要 | 接続IDにより通信を維持しやすい |
ファイアウォール設定でUDP 443開放が必要な理由
社内ネットワーク等でUDP 443の送信が遮断されている場合、ブラウザはHTTP/3での接続をあきらめ、自動的にTCP 443(HTTP/2等)へフォールバックします。Webページの閲覧自体は行えますが、ネゴシエーションのタイムアウト待ちが発生して初回の読み込みが遅く感じられるケースがあります。
- Webサーバー側をHTTP/3対応させる場合:サーバーのインバウンド設定でUDP 443を許可(Nginxなら
listen 443 quic;およびAlt-Svcレスポンスヘッダーの出力設定) - クライアント(社内LAN)側:セキュリティポリシー上UDP通信を制限している組織もありますが、Webアクセスのレスポンス速度を優先するならアウトバウンドのUDP 443許可を検討
- クラウドインフラ(AWS/GCP/Azure等):セキュリティグループ等のルールで「TCP 443」と「UDP 443」は別個の許可エントリーとなる点に注意
現場のトラブル例:「スマホ接続時のみWebサイトの開き始めが遅い」という相談の調査で、社内ルーターがUDP 443をドロップしていた事例があります。ブラウザがHTTP/3の通信試行をタイムアウトするまで待たされていたのが原因でした。Chromeの開発者ツール「Network」タブにある「Protocol」列で、h3(HTTP/3)とh2(HTTP/2)のどちらで通信されているか確認すると原因特定がスムーズです。
自分の環境でポート443・8080・8443を確認・開放する方法
設定を変更する前に「現在どのポートでどのプロセスが待受(LISTEN)しているか」をコマンドで調べるのが確実な手順です。
Windows / Mac / Linuxで開放ポートを確認するコマンド(netstat / lsof)
- Windows(管理者権限のコマンドプロンプト)
netstat -ano | findstr :443
出力例:TCP 0.0.0.0:443 0.0.0.0:0 LISTENING 4(末尾の数値はプロセスID)
PIDからプロセス名を特定するコマンド:tasklist /fi "PID eq 4" - Linux(Ubuntu / Red Hat系)
sudo lsof -i :443またはsudo ss -lntup | grep ':443'
UDP通信の待受状態を見る場合:sudo ss -lnup | grep ':443' - macOS(ターミナル)
sudo lsof -nP -i :8443(-nPオプションでポート番号やIPを名前解決せず数値表示) - 外部からの応答確認
curl -I https://example.com
ポート指定時:curl -Iv https://example.com:8443
ポートの疎通確認のみ行う場合:nc -zv example.com 443
接続エラーメッセージの読み分け
Connection refused:サーバーまで到達したが、そのポートで動いているプログラムが存在しない状態Connection timed out:途中のファイアウォールやセキュリティグループで通信が遮断・破棄(DROP)されている状態- ブラウザの
ERR_SSL_PROTOCOL_ERROR:ポートには繋がっているが、証明書未設定や平文HTTPが返されている状態
Webサーバー(Apache/Nginx)でのポート変更・設定手順
- Nginxの設定:
/etc/nginx/conf.d/default.conf等のlisten 443 ssl;をlisten 8443 ssl;に書き換え →sudo nginx -t(構文チェック) →sudo systemctl reload nginx - Apacheの設定:
ports.conf内のListen 443を編集し、バーチャルホスト側の<VirtualHost *:8443>も変更 →sudo apachectl configtest→sudo systemctl reload apache2 - OSファイアウォールの開放:
RHEL/AlmaLinux系:sudo firewall-cmd --add-port=8443/tcp --permanent && sudo firewall-cmd --reload
Ubuntu系:sudo ufw allow 8443/tcp - SELinux有効時の処理:
sudo semanage port -a -t http_port_t -p tcp 8443を実行しないと、設定が正しくてもNginx等の起動がブロックされます
AWS(EC2)やConoHa VPS、さくらのVPSといったクラウドサーバーを利用している場合、OS内部のファイアウォール設定に加えてクラウド側のセキュリティグループ(インバウンドルール)でのポート許可が必須となります。インフラごとの詳しい開放手順や設定トラブルの対処法はクラウドサーバーのポート開放・セキュリティグループ設定解説の関連記事で解説しています。
作業時の注意点:構文チェック(nginx -t など)を行わずにサービスを再読み込みすると、設定ミスでWebサーバー全体が停止する恐れがあります。設定変更前は必ず設定ファイルのバックアップ(cp nginx.conf nginx.conf.bak)を取得し、テストコマンドを通す手順を守ってください。なお、社内業務でSaaSやクラウドツールを導入する際のセキュリティ確保についてはビジネス向けChatGPTのセキュリティ対策とデータ保護も参考になります。
httpsポート番号に関するよくある質問(FAQ)
https通信で使われる標準のポート番号は何番ですか?
443番(TCPおよびUDP)です。SSL/TLSによって通信が暗号化されるため、個人情報や決済データの安全な伝送に適しています。URL入力時はブラウザにより自動補完されるため、末尾に「:443」と書く必要はありません。
ポート80と443の違いは何ですか?
80番(HTTP)はデータをそのまま送る「平文通信」、443番(HTTPS)はデータを暗号化して送る「保護された通信」です。現代のWebサイト運用の多くは、80番で受けても自動的に443番へ301リダイレクトさせる設定を組み込んでいます。
8080と8443はどちらを選べばよいですか?
通信をSSL/TLSで暗号化する(httpsでアクセスさせる)場合は8443、開発時の内部通信やリバースプロキシの裏側で平文のまま扱う場合は8080を選択するのが一般的な設計手順です。
443番ポートに接続できない・通信がタイムアウトする場合は?
原因特定は次の順番で行います。①サーバー内部で対象プロセスが待受状態か(ss -lnt | grep 443) ②OSのファイアウォール設定(ufw/firewalld) ③クラウドサービスのセキュリティグループ(AWS/ConoHa等) ④利用しているプロバイダや社内プロキシのアクセス制限。1つずつ遮断ポイントを絞り込んでください。
UDPの443番ポートも開放しておくべきですか?
HTTP/3(QUIC)による高速化機能を有効活用したい場合はUDP 443のインバウンド許可が必要です。閉じている場合でも自動的にTCP 443へ切り替わるため閲覧不能にはなりませんが、通信パフォーマンスを最適化するなら開放が推奨されます。
443番以外のポートでHTTPSを運用するとSEOに影響しますか?
検索エンジンへのインデックス自体は可能ですが、一般公開用のWebサイトでカスタムポート(例: 8443番)を使うのは避けるのが賢明です。ユーザーがURLにポート番号を入力しなければならず、企業のファイアウォール等で通信が拒否されるリスクが高まるため、アクセス制限のない443番を利用するのが安全です。
ポート番号の標準的な割り当て一覧はどこで確認できますか?
インターネットの番号割り当てを管理する公的機関「IANA」の公式Webサイトにある「Service Name and Transport Protocol Port Number Registry」にて、全ポートの正式用途や割り当て状況を検索できます。
まとめ:HTTPSポート番号(443・8080・8443)の適切な運用手順
設定作業やサーバー構築を行う際は、以下のチェックリストに沿って運用を進めてみてください。
- 公開WebサイトのHTTPS通信はTCP 443を標準とし、URLにポート番号を含めない構成にする
- 80番ポートはリダイレクト専用として開けておき、301転送で443番へ誘導する
- テスト環境や管理画面で代替ポートを使う場合、平文は8080、暗号化は8443という慣例に合わせる
- HTTP/3(QUIC)を導入する際は、TCPだけでなくUDP 443の疎通許可も設定する
- 設定変更時は事前確認(
lsofやnetstat)と設定テスト(nginx -t等)を実施する - AWSやConoHa VPS等のクラウド環境では、OS内FWとインフラ側セキュリティグループの両方でポート許可を行う
本記事の情報源と編集方針
ポート番号の標準定義はIANA(Internet Assigned Numbers Authority)の公式レジストリ、HTTP/3・QUICプロトコルの仕様はIETF発行のRFC 9000/RFC 9114、通信暗号化の推奨設定はIPA(情報処理推進機構)の「TLS暗号設定ガイドライン」、Wi-Fi利用時のセキュリティ指導は総務省「国民のためのサイバーセキュリティサイト」の公開資料を基に記載しています。各サービスの仕様や運用ルールは変更される可能性があるため、実際の構築時は各公式サイトや公的機関の一次情報をご確認ください。
📚 参考・出典(編集部が確認した一次ソース)
- IPA:TLS暗号設定ガイドライン(ipa.go.jp)
- IANA:Service Name and Transport Protocol Port Number Registry
- 総務省:国民のためのサイバーセキュリティサイト
※本記事の作成にあたり、上記の公開情報・一次ソースを確認しています。