
💡 結論(要点まとめ)
絶対使ってはいけないAIツールの特徴と危険事例を徹底解説!個人情報・機密情報の入力NG例や、海外製危険アプリの見分け方をわかりやすく紹介します。ChatGPTの学習拒否(オプトアウト)設定や公的ガイドラインに基づく情報漏洩防止策も網羅。
この記事でわかること
- 絶対に使ってはいけないAIツールの特徴は何ですか?
- ChatGPTに社外秘や個人情報を入力するとどうなりますか?
- AIツールに入力したデータを学習させない方法はありますか?
結論:運営元・利用規約・プライバシーポリシーが明確でなく、通信が暗号化されていないAIツールは利用を控えます。データ管理体制が不透明なサービスは、業務・個人利用を問わず避けるのが賢明です。
この記事の要約(40〜60字)
運営不透明・規約未公表・非HTTPSのAIは危険。入力禁止データの徹底と学習拒否設定で漏洩を防ぎます。
「無料だから」と手軽に導入したAIアプリが、送信したテキストを無期限にサーバー保存していたケースは珍しくありません。この記事では、社内規程の作成やWeb運用を担当する方向けに、リスクの高いAIツールの見分け方、プロンプトに混ぜてはいけない情報、主要AIのデータ保護比較、各種オプトアウト(学習拒否)手順を、公式ドキュメントおよび公的機関の確認導線と合わせてまとめました。
なお、各サービスの規約や機能仕様は頻繁に更新されます。実際の設定画面や利用条件は必ず各社公式サイト(OpenAIヘルプセンター、Google Workspace管理者ヘルプ、Anthropicヘルプセンター等)および個人情報保護委員会の公表資料で最新状況を確認してください。本内容は公的情報と一次ドキュメントを参照の上、編集部が中立に整理したものです。
目次
利用を避けるべきAIツールの特徴とリスク
運営元が不明瞭で入力データの取扱いが確認できないツールは、安全性が担保されていないケースが多く見られます。機能や精度の高さを確認する前に、まずはセキュリティ面の透明性を確認するのが筋道です。
生成AIに打ち込んだデータは利用者の端末内にとどまらず、事業者のサーバーへ送信されます。送信先や保存期間、二次利用の規定が示されていない場合、送ったデータは意図しない形で保持・利用される恐れがあります。
危険なAIツールの見分け方判定表
| チェック項目 | 危険とされる状態 | 警戒度 |
|---|---|---|
| 運営会社の表記 | 会社名・所在地・連絡先の記載がサイト上に存在しない | 高(利用中止を推奨) |
| 利用規約/プライバシーポリシー | リンク切れ、他言語のみで日本語訳なし、定型文の放置 | 高(利用中止を推奨) |
| 通信の暗号化(HTTPS) | URLが「http://」で始まる/ブラウザに警告表示が出る | 高(利用中止を推奨) |
| 要求されるアクセス権限 | 画像生成アプリなのに連絡先・SMS・位置情報を要求される | 中〜高 |
| データの二次利用規定 | 「入力内容を学習・改善に利用する」とあり拒否手段がない | 中〜高 |
| データ保持期間 | 保管期間の記載がない/無制限に保持される旨の表記 | 中〜高 |
| 決済・料金の説明 | 無料表示があるものの、自動更新の条件や解約方法が曖昧 | 中 |
| サーバー所在地・準拠法 | 準拠法や紛争時の管轄裁判所に関する記述がない | 中 |
| 問い合わせ窓口 | 専用フォームやメールアドレスがなくSNSのDMのみ | 中 |
警戒度の高い項目に該当する場合、特に法人の業務や重要データの処理での利用は避ける判断が妥当です。
AIツールで情報漏洩が発生する2大経路
- 学習・二次利用経路:プロンプトに入力したテキストがモデルの再学習やシステム改善に利用され、他の利用者への回答や開発側の確認作業を通じて外部へ触れる経路。設定でオプトアウトできるサービスと、拒否機能が用意されていないサービスが存在します。
- 保存・アカウント経路:チャット履歴やアップロードしたファイルがクラウドサーバー上に残り、不正アクセスやアカウント乗っ取り、設定ミスによって外部から閲覧される経路。同一パスワードの使い回しや複数人でのログイン共有がリスクを高めます。
シャドーITの失敗例
「社内でのAI利用ルールが決まっていないから」と、従業員が個人の無料AIアプリに業務データを入れて要約を作成。管理が及ばない環境で情報が送信されるトラブルが生じます。単に禁止するだけでなく、安全に使えるツールの指定とルールづくりが進めやすくなります。
生成AIで実際に起きた情報漏洩・トラブルの事例
入力データが第三者の画面に露出した事故や、社外秘データがそのまま外部サーバーへ送信された事例が現実に発生しています。
ChatGPTにおける履歴表示不具合の事例
2023年3月、ChatGPTにおいて他の利用者のチャット履歴タイトルが一部表示される不具合が発生し、運営元はシステムを一時停止して原因調査を行いました。オープンソースライブラリの不具合が要因とされ、一部利用者の決済関連情報が露出した可能性も発表されています。詳しい発生状況や対応の詳細はOpenAI公式のインシデントレポートおよびヘルプセンターで公開情報をご確認ください。
大手事業者のサービスであってもシステム不具合の可能性はゼロではないため、外部に露出して困る情報は最初から送信しない運用徹底が求められます。
ソースコードや社外秘データの入力トラブル事例
国内外の企業において、開発スタッフが未公開のプログラムコードや会議の文字起こしデータを生成AIに送信していたことが発覚し、社内利用の規制や閉鎖型環境の構築へ切り替えた事例が報じられています。詳細な報道内容や企業の対応状況は順次更新されるため、一次発表資料や各社のニュースリリースを参照してください。
現場でのヒヤリハット事例
取引先名と未発表のプロジェクト名を入れたままキャッチコピーを生成し、社内監査でNDA違反の懸念を指摘されたケースがあります。「A社」「新プロジェクトX」といった仮称へ置き換えて処理するルールを徹底していれば防げた事態です。
注意点:AIが生成したテキストや画像を事前確認なしで対外発信すると、誤情報の拡散や既存の権利物との類似による紛争を招く恐れがあります。最終出力物は必ず人の目でチェックするプロセスを挟みます。
主要AIツール(ChatGPT・Claude・Gemini・Copilot)のデータ保護・学習拒否比較
業務や個人利用で広く使われる主要AIツールでも、無料版・有料版・法人版によってデータの取扱い基準が異なります。自社や自身の用途に合った保護レベルを確認する材料としてご活用ください。
主要AIツールのプライバシー・オプトアウト対応表
| AIツール名 | 個人向け無料版の学習利用 | 学習拒否(オプトアウト)設定 | 法人専用プランのデータ保護 |
|---|---|---|---|
| ChatGPT (OpenAI) | 原則として学習・改善に利用される | 「データコントロール」でオフ可能 | Team/Enterprise/API利用時は原則学習なし |
| Claude (Anthropic) | プロンプトは原則自動学習されない(利用規約による) | プライバシー設定でデータ共有を選択可能 | Team/Enterprise利用時は原則学習なし |
| Gemini (Google) | Gemini アプリのアクティビティ保存時にレビュー・改善利用あり | 「Gemini アプリ アクティビティ」をオフで抑制 | Google Workspace連携版(Gemini for Workspace)は学習なし |
| Copilot (Microsoft) | サインイン状態や設定によりWeb検索改善等に利用 | Microsoftアカウントのプライバシー設定で管理 | 商用データ保護対応(Entra IDサインイン時)で学習なし |
※サービス改定に伴い規定が変わる場合があるため、適用前に必ず各社の最新利用規約およびプライバシーポリシーで一次情報をお確かめください。
ツールごとのプライバシー特徴と使い分け
- ChatGPT:設定画面から学習利用をオフに指定可能。ただし設定をオフにすると過去履歴の表示機能が無効化される仕様があったため、用途に応じた調整が必要です。
- Claude:開発元のポリシーにより、個人ユーザーの入力データもモデルの直接訓練には使わない方針が明記されています。高度な機密情報を扱う場合はさらに管理の行き届いた法人プランが選ばれます。
- Gemini:Googleアカウントのアクティビティ管理と連動しています。Google Workspaceのビジネスアカウント経由で利用する場合、企業のデータ保護規約が適用され安全性が高まります。
- Microsoft Copilot:組織用アカウント(Entra ID)でログインした場合、入力データがモデル学習に使われず、セッション終了後にデータが保持されない「商用データ保護」が適用される設計です。
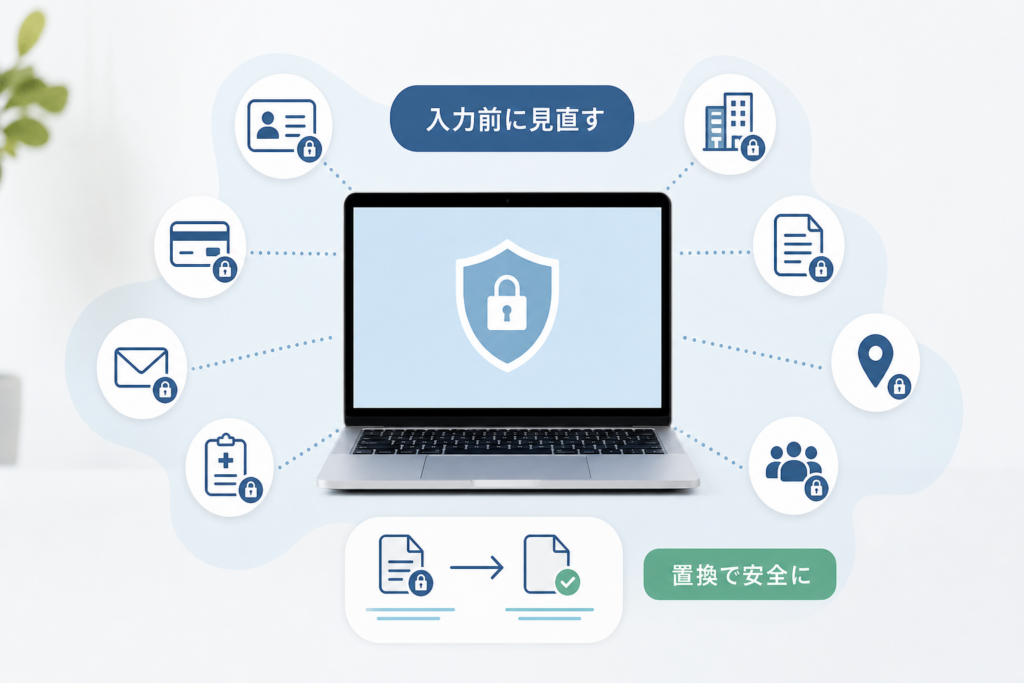
注意が必要な入力データ8選と置換テクニック
外部漏洩時に損害や法的責任が発生するリスクの高いデータは、プロンプトへの直接入力を避ける必要があります。個人情報保護委員会による注意喚起でも、本人の同意を得ない個人データの入力に関する注意点が提示されています。
- 個人情報・顧客名簿:氏名、電話番号、メールアドレス、住所、生年月日、マイナンバー関連データ。
- 要配慮個人情報:病歴、健康診断結果、障害の有無、信仰、犯罪歴など特に取り扱いに注意を要する情報。
- 未公表の決算・事業データ:決算前の数値、M&Aの検討情報、新商品の未発表仕様、価格戦略。
- 技術情報・独自ソースコード:自社の独自アルゴリズム、未出願の特許関連情報、設計図面。
- ID・パスワード・認証情報:各種システムのログイン情報、APIキー、サーバーアクセス権限情報。
- クレジットカード・金融情報:カード番号、暗号化コード、口座番号、取引履歴。
- 秘密保持契約(NDA)に基づく受託データ:クライアントから預かった資料、未公開の契約書テキスト。
- 専門的判断を要する情報:個別具体的な医療診断、法律判断、税務計算の最終回答を求めるデータ。
プロンプト入力時の置換ルール
| 元の社内データ | AIに入力する際の加工例 |
|---|---|
| ◯◯株式会社の山田太郎様(顧客) | クライアントA社の担当者様 |
| 今期売上目標 5億2,000万円(未発表) | 前年比約15%増の売上目標数値 |
| 自社Webサービスのソースコード全文 | エラーが発生している関数の該当箇所のみ(変数名は抽象化) |
| APIキーが含まれたシステムログ | 「API_KEY=XXXXX」のようにキー部分をマスキングしたログ |
工夫次第でプロンプトの回答精度を維持しながら、万が一のデータ露出リスクを抑えることが可能です。
安全なAIツールの選び方と法人向けセキュリティソリューション
ツール導入に際しては機能性だけでなく、データの取扱い規定や課金方式の明確さを事前に検証します。
法人向け安全なAI導入のアプローチ比較
| 導入アプローチ | セキュリティ面の特徴 | 運用の手軽さ | 主な想定対象 |
|---|---|---|---|
| 主要AIの公式法人プラン (ChatGPT Team/Enterprise等) |
入力データがモデル学習に使われない契約。管理機能が充実 | 手軽に開始可能 | 中小〜大企業の全社導入 |
| APIを利用した社内専用UIの構築 | データは学習されず、社内サーバーやクラウド内で完結可能 | 開発・運用コストが発生 | 自社独自の運用を行いたい企業 |
| 生成AI対応DLP/情報漏洩防止ソリューション | プロンプト送信時に個人情報や機密データを自動検知・遮断 | 既存ブラウザ等に適用可能 | シャドーIT対策を強めたい企業 |
予算や社内のIT管理体制に合わせて適切な手法を選択することが、安全なAI運用の近道となります。
利用規約・プライバシーポリシーのチェックポイント
英文や長文の規約であっても、検索機能(Ctrl+F)を使って指定のキーワードを確認すれば要点を把握できます。
- 「train」「training」「学習」…入力データがAIの学習やサービス改善に利用されるか
- 「retention」「保持」「削除」…送信したデータの保存期間と、削除リクエストの手順
- 「third party」「第三者提供」…外部パートナーや第三者機関へのデータ提供の有無
- 「commercial use」「商用利用」…生成されたコンテンツを業務や収益活動に使用できるか
- 「subscription」「auto-renew」「自動更新」…無料期間終了後の課金条件と解約手続き
不当課金トラブルを防ぐために
「数日間の無料体験」と謳うアプリの中には、期間終了後に高額な定期購入へ自動移行する設計が見られます。アプリをアンインストールしただけでは定期購入がキャンセルされないケースが多いため、スマホのOS設定画面(iOSの「サブスクリプション」/Androidの「お支払いと定期購入」)から契約状態を確認する習慣が役立ちます。
AIツールの情報漏洩を防ぐ安全対策と学習拒否(オプトアウト)設定
個人のブラウザ利用や社内運用において、すぐに設定できるセキュリティ対策をまとめました。
ChatGPTにおける学習拒否(オプトアウト)の設定手順
Webブラウザ版および公式アプリ版のChatGPTでは、アカウント設定からプロンプトデータの学習利用を停止できます。
- ChatGPTにログインし、画面内のアカウントアイコンを選択
- メニュー内の「設定(Settings)」を開く
- 「データコントロール(Data Controls)」の項目を選択
- 「すべての人のためにモデルを改善する(Improve the model for everyone)」をオフに変更
- 設定変更の適用を確認し、必要に応じて「メモリ」機能に記録されたデータも点検・削除
※画面デザインや項目名はアップデートにより変更される場合があるため、最新の手順はOpenAI公式のヘルプドキュメントをご確認ください。
日常運用で取り入れたい5つの安全管理習慣
- 二段階認証の設定:第三者による不正アクセスを防ぐため、ログイン時の多要素認証を有効化
- チャット履歴の定期整理:機密性の高いやり取りを行ったスレッドは、作業終了後に個別に削除
- 連携ブラウザ拡張機能の制限:提供元が曖昧なサードパーティ製プラグインへのアクセス権限付与を回避
- メモリ機能の確認:AIが自動記憶したプロフィール情報の中に社外秘や個人情報が含まれていないか定期点検
- 利用ガイドラインの共有:部署内・チーム内で入力可能なデータの範囲と加工ルールを周知
危険なAIツールとセキュリティに関するFAQ
利用を避けるべきAIツールの決定的な特徴は?
運営事業者の情報(社名・所在地等)が未記載、利用規約やプライバシーポリシーが存在しない、通信が「http://」のままで暗号化されていない、ツール機能と無関係な権限を求める、といった特徴が挙げられます。
ChatGPTに誤って社内秘密を入力した場合はどう対応すべきですか?
該当するチャットスレッドを速やかに削除し、データコントロール画面で学習利用がオフになっているか確認します。併せて社内のセキュリティ責任者や上司へ事実関係を報告し、指示に従って対応を進めます。
無料版のAIツールは一律で危険だと判断すべきですか?
無料提供されているからといって直ちに危険とは言い切れません。大手事業者が提供する無料版でも適切なプライバシー設定が用意されているケースは多く存在します。運営元の信頼性と利用規約に記載されたデータ処理方針で判断するのが適切です。
生成AIで作成した文章や画像は自由に商用利用できますか?
各ツールの利用規約に基づきます。商用利用を明示的に許諾しているサービスがある一方、無料版では非商用に制限している場合や、クレジット表記を義務付けている場合もあります。事前に利用規約の該当条項をご確認ください。
家族や子どもがAIアプリを使う際の注意点はありますか?
サービスごとに利用年齢制限が設けられています。利用時は住所や学校名、顔写真などの個人情報を入力しないルールを話し合うとともに、アプリストアの保護者制限(ペアレンタルコントロール)で意図しない課金を防止する設定が有効です。
公式・公的情報の確認先リスト
AIサービスの安全性や個人情報の取扱いに関しては、以下の公的機関・一次ドキュメントをご参照ください。
- 個人情報保護委員会(PPC):生成AIサービスの利用に関する注意喚起および関連資料
- 総務省・経済産業省:AI事業者ガイドライン(安全な活用とリスク管理の指標)
- IPA(情報処理推進機構):情報セキュリティ対策・各種セキュリティガイド
- 各AIサービス公式ヘルプセンター:OpenAI、Anthropic、Google AI、Microsoftの各プライバシー規約
- 消費者ホットライン(局番なし188):不透明な定期購入・自動課金に関する相談窓口
今日から使えるAI安全利用チェックリスト
ツール導入時とプロンプト作成時に確認すべき項目を整理しました。
| 段階 | チェック内容 |
|---|---|
| ツール導入時 | 運営元会社名・所在地・連絡先が明確に表示されているか |
| プライバシーポリシーにデータの保持期間と学習利用の拒否方法が明記されているか | |
| 通信が暗号化され(https)、ブラウザの証明書情報に異常がないか | |
| 無料トライアルの終了条件や自動課金・解約の手続きが確認できているか | |
| データ入力時 | 個人情報、未公表データ、ID・パスワードが含まれていないか |
| 取引先名やプロジェクト名が仮称に置換されているか | |
| アカウントの学習拒否(オプトアウト)設定が完了しているか | |
| AIの生成物を業務利用・外部公開する前に人間が確認する手順を組んでいるか |
安全なAI活用で求められる基本動作は、規約の確認と固有名詞の置換です。運用ルールを整え、設定画面を一度見直すだけで、情報漏洩リスクを大幅に低減できます。
運営者情報・プライバシーポリシー・お問い合わせは、サイト内の各ページからご確認いただけます。記載内容の誤りや最新仕様との差異にお気づきの際は、お問い合わせよりご連絡ください。