運営責任者:宇井和朗(株式会社アシスト 代表取締役) プロフィール
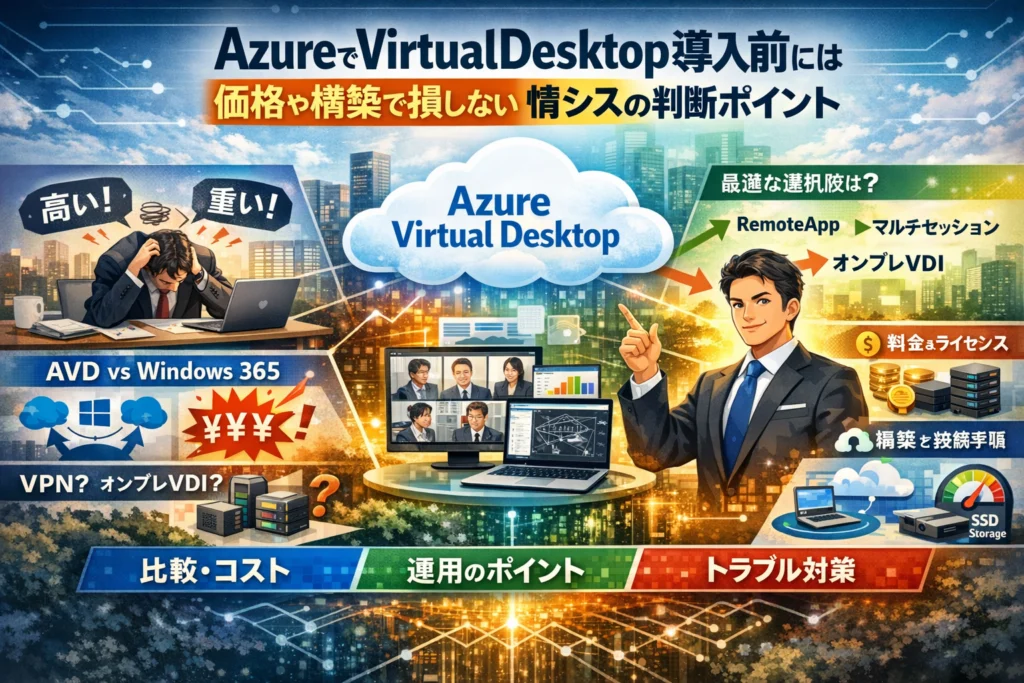
Azure Virtual Desktopを「とりあえずテレワーク用の仮想デスクトップ」と捉えた瞬間から、料金はじわじわ膨らみ、朝のログイン戦争と「重い」「高い」というクレームに追われる情シスになります。問題は技術力そのものではなく、AVDとWindows365や既存VPN、オンプレVDIの役割分担を整理しないまま選んでいることにあります。本記事では、Azure Virtual Desktopとは何かをWVDとの関係から整理し、マルチセッションやRemoteAppを含む利用シーン、価格・ライセンスの現実的な目安、構築手順と接続方法の全体像、そして「重い・遅い」の本当の原因まで一気に言語化します。PoCでは快適なのに全社展開で破綻する典型パターンや、「AzureのVDIだから何でもできる」という誤解がなぜコスト爆発につながるのかも、実務視点で明らかにします。Azure Virtual Desktopを導入すべき会社と、Windows365やVPNの方が有利な会社の線引き、撤退コストまで含めた判断軸を手に入れたい方は、このまま読み進めてください。
目次
Azure Virtual Desktopとは何か?WVDやWindows365との違いを3分で骨太に整理
「テレワーク用にクラウドのデスクトップを」と考えた瞬間、いきなり横文字の渋滞に巻き込まれるのがこの領域です。ここを一度で整理できるかどうかで、その後の検討スピードがまるで変わります。
Azure Virtual DesktopとWindows Virtual Desktopの関係と、名前だけ追っても迷子になる理由
まず押さえたいのは、WVDと呼ばれていたサービスが名称変更されて今の姿になっているという点です。つまり別物ではなく、Windows Virtual Desktop時代の仕組みが進化しつつ看板が変わっただけという理解が近いです。
ところが現場では、次のような情報が混在しがちです。
-
ドキュメントはWVD表記と現行名称が混ざっている
-
ベンダー資料やブログ記事の更新タイミングがバラバラ
-
Azure VDIやDaaS、マイクロソフトの仮想デスクトップインフラを全部同じものだと誤解しやすい
結果として、「どれが正式名称で、どの図が一番新しい構成なのか」が見えづらくなります。ここでは、Azure上で提供されるマルチセッション対応の仮想デスクトップサービスの総称として押さえておくと整理しやすくなります。
Azure Virtual DesktopとWindows365やオンプレVDIやリモートデスクトップの違いを「運用責任」で切り分ける
混乱を一気にほどくコツは、機能ではなく誰がどこまで運用責任を持つかで比較することです。
| 選択肢 | インフラ管理 | OSや更新管理 | スケーリング設計 | 典型的な立ち位置 |
|---|---|---|---|---|
| Azure上の仮想デスクトップ | 企業側とSI | 企業側 | 企業側 | フルカスタム可能なクラウドVDI |
| Windows365 | Microsoft中心 | 企業側が軽めに調整 | ほぼ自動 | マネージドなクラウドPC |
| オンプレVDI(VMware等) | 企業側 | 企業側 | 企業側 | 自社データセンター前提 |
| 単純なリモートデスクトップ+VPN | 企業側 | 企業側 | ほぼなし | 既存Windowsサーバー延長 |
同じマイクロソフトのサービスでも、Windows365はDaaS色が強く、インフラ面はかなりベンダー側に寄せています。一方、Azure上の仮想デスクトップはAzureの仮想マシン、ネットワーク、ストレージ、ホストプール、セッションホストなど、クラウドインフラを設計して運用する前提です。
情シスが1〜2名で他業務も兼任している企業では、この「運用責任の重さ」を見誤ると、構築までは行けても半年後の運用で疲弊しやすくなります。
「AzureのVDIだから何でもできる」は危険な思い込みという話
Azureと聞くと、「スケール自由」「高性能」「どんなアプリケーションでも動く」といったイメージが先行しがちですが、ここに最初の大きな落とし穴があります。
-
スペックを盛ればサクサク動く
-
回線を太くすれば快適になる
-
どうせクラウドだから後から何とかできる
こうした発想でPoCを進めると、数十ユーザーの検証までは問題なく、全社展開で一気に失速するケースが目立ちます。特に、プロファイル管理とストレージIOPS設計を軽視した結果、朝のログイン戦争と「重い」「高い」の大合唱が起きるパターンが典型です。
私の視点で言いますと、このサービスは「何でもできる魔法の箱」ではなく、AzureとWindowsサーバー運用の基礎ができているチームが、業務要件に合わせてチューニングするためのインフラとして捉えた方がうまくいきます。逆に、情シスが兼任で、利用者もフルタイムではなく断続的にしか使わない場合は、Windows365や既存VPNの方が、総費用と運用負荷のバランスが良くなることも珍しくありません。
ここまでを一言でまとめると、「名前やカタログスペックで選ぶとハズレくじを引きやすい領域」だということです。次の章以降では、テレワークでのリアルな使い方や料金の考え方、よくあるトラブルを具体的に分解していきます。
テレワークと在宅勤務で本当に使えるのか?Azure Virtual Desktopのリアルな利用シーン
「テレワーク基盤を整えたはずなのに、なぜか毎日どこかで詰まる」──多くの情シス担当が感じているこのモヤモヤに、このクラウドデスクトップ環境がどこまで効くのかを整理します。
VPNでは限界が来る業務と、今でもVPNで十分な業務の境界線
現場でよく見るのは、VPNを万能リモート基盤と勘違いしてしまうパターンです。実際は、業務によって向き不向きがはっきり分かれます。
VPNで限界が来やすい業務
-
拠点や自宅からファイルサーバー上の大容量データを頻繁に開く作業
-
ERPや基幹システムに全国から同時アクセスするケース
-
回線品質がバラバラな拠点や自宅が多い環境
VPNで今も十分な業務
-
メールとグループウェア、ブラウザ中心のクラウドサービス利用
-
たまの社内ファイル閲覧や軽いExcel編集
-
利用ユーザーが少数で、ピーク時間が集中しないチーム
私の視点で言いますと、「ファイルを自宅PCに持ってこようとするほど遅くなる」業務は、クラウド側にWindows環境を寄せる発想に切り替えた方がうまくいきます。
Azure Virtual DesktopのマルチセッションやRemoteAppで“オフィスと同じ環境”をどう再現するか
リモートワークで一番ストレスになるのは、「会社PCと同じ環境にたどり着くまでが長いこと」です。ここを短縮できるかどうかが、導入価値の分かれ目です。
このサービスがテレワークに向く理由は、以下の仕組みにあります。
-
マルチセッション
1台の仮想マシンに複数ユーザーが同時ログオンできるため、Officeや基幹システムの「共有Windowsサーバー」として運用しやすく、朝のピークも台数とスケール設定で調整しやすくなります。
-
RemoteApp
デスクトップ丸ごとではなく、業務アプリケーションだけを配信できます。
例: 社外PC上ではローカルのブラウザやメールを使いながら、経理システムだけリモートアプリで起動させる、といった構成です。
代表的な使い分けを整理すると、次のイメージになります。
| 利用スタイル | 想定シーン | 向く機能 |
|---|---|---|
| フルデスクトップ | コールセンター、事務職全般 | マルチセッション |
| 個別アプリ配信 | 経理、設計部門の特定ツール | RemoteApp |
| 断続的利用 | 非常時用の在宅勤務環境 | 小規模ホストプール |
「常に同じショートカットが同じ場所にある」「バージョン差異が出ない」といった、オフィスの当たり前をクラウド側で再現できるかがポイントです。
CADや動画編集やTeams会議など、重い業務に向くパターンと向かないパターン
よく質問されるのが、「CADや動画編集も全部この環境に載せれば解決か」というテーマです。ここを誤ると、費用もパフォーマンスも一気に悪化します。
比較の観点を整理すると、判断しやすくなります。
| 業務 | 向き / 不向き | 判断のポイント |
|---|---|---|
| 一般事務・営業事務 | 向く | Office、基幹システム中心でCPU負荷が安定 |
| Teams会議中心の業務 | 条件付きで向く | 音声・映像処理をどこで行うか、クライアント性能と帯域を要確認 |
| CAD、3D設計 | 限定的に向く | GPU付きVMで高コスト、利用時間が長いと割高になりやすい |
| 動画編集 | あまり向かない | ストレージIOPSとネットワーク転送量がボトルネックになりやすい |
現場でパフォーマンス問題が起きるケースの多くは、「CPUとメモリを盛れば何とかなる」と考え、ストレージ性能とプロファイル設計を軽視してしまったパターンです。特にチーム全員が朝にログインする運用では、FSLogixとプロファイルサイズ、バックエンドのStorageのIOPSを最初から設計に組み込んでおかないと、テレワーク拡大と同時に「重い」「高い」の二重苦に陥ります。
テレワークと在宅勤務でこのサービスを使いこなす鍵は、「全部を載せる」のではなく、「VPNではもう限界な業務だけをクラウドデスクトップ側に寄せる」設計に振り分けることです。ユーザー数、業務アプリ、稼働時間を棚卸ししたうえで、向く業務と向かない業務を切り分ける視点が、費用対効果と快適さを両立させる近道になります。
Azure Virtual Desktopの価格は高い?料金とライセンスを“考え方”から読み解く
「なんとなくクラウドVDIだから高そう」で判断すると、ほぼ確実に損をします。財布に直撃するのは“単価”ではなく、“設計のセンス”です。
Azure Virtual Desktopの費用構造(ライセンス・仮想マシン・Storage・ネットワーク)のざっくり全体図
まず、どこにお金が落ちているかを分解します。
| コスト要素 | 中身 | 現場で効きやすいポイント |
|---|---|---|
| ライセンス | Microsoft 365 / Windows / RDS権利 | 既にMicrosoft 365を使っていれば追加負担が小さいケースが多い |
| 仮想マシン | セッションホストのCPU・メモリ | 「スペック盛り」で一気に膨らむ。マルチセッション設計が肝 |
| Storage | プロファイル(FSLogix)・ユーザーデータ | IOPS不足で「重い」が発生しやすい。PremiumかStandardかで体感差が出る |
| ネットワーク | egress通信量、VPNゲートウェイなど | 映像・CAD・大量ファイル転送があるかで変動幅が大きい |
多くの情シスが見落とすのは、「VM代<ストレージと運用ミスの合計」という逆転が普通に起きることです。プロファイル設計をミスすると、ログインのたびに余計なIOと容量が積み上がり、コストと体感速度の両方が悪化します。
ユーザー数や稼働時間やスペックから月額目安を逆算するシナリオ別の料金計算イメージ
高いか安いかは、「何人が、どれくらいの時間、どんなマシンを使うか」でまるで違う顔になります。
-
パターン1: 50人フルタイム勤務+事務系アプリ中心
- マルチセッションで1台あたり10〜15人想定
- 平日日中のみ稼働+Autoスケール
→ VM台数を抑えやすく、オンプレVDIより電気代・更新費を含めて総額が下がるケースが多いです。
-
パターン2: 200人、朝だけ集中アクセス+重いOffice・Teams会議多め
- 朝のログイン戦争を見越した余裕スペックが必要
- プロファイルを軽量化しないとストレージ課金とIOPSを食い尽くす
→ 設計を誤ると「PoCでは安く速かったのに、本番で一気に高くて重い」に振れます。
-
パターン3: 30人、断続的な利用+情シス1人兼任
- 常時稼働させるとVMコストが割高
- 運用自動化ができないと、スケール調整の手間がボトルネック
→ Windows 365や既存VPNとの費用比較を真面目にやると、クラウドVDIを選ばない方が安定する場合もあります。
私の視点で言いますと、「時間単価×同時接続数×3年」のイメージで、オンプレサーバー更新費・保守費・データセンター費を全部足して比較する企業ほど、後悔の少ない選択ができています。
Azure Virtual Desktopが高いと感じる会社と、逆にオンプレVDIより安くなる会社の違い
高い・安いの分かれ目は、技術力というより“運用の前提条件”です。
| 高いと感じやすい会社 | 安くなりやすい会社 |
|---|---|
| 情シスが1人兼任でチューニングに手が回らない | AzureやWindowsサーバー運用の最低限の経験がある |
| 利用時間がバラバラで、常時起動にしてしまう | 就業時間がはっきりしておりAutoスケールが効く |
| 利用者が断続的・スポット利用が多い | 日中はほぼ誰かが常にログインしている |
| 「重い」と言われるたびにスペックを盛る | まずプロファイルとストレージIOPSから見直す |
| VPNで問題ない業務までVDIに載せようとする | クラウドアプリや拠点分散が進み、VPNがボトルネックになっている |
現場でよくあるのは、「スペックを上げれば解決する」という発想でDシリーズからEシリーズへ、さらにメモリ増強、と雪だるま式に費用が増えていくパターンです。本質的には、マルチセッションの人数設定、FSLogixのキャッシュ戦略、ユーザープロファイルの整理だけで体感速度とコストの両方を改善できるケースが目立ちます。
クラウドVDIは“従量課金の刀”をどう振るかで、赤字にも黒字にも振れます。料金表を眺めるより、「誰が・いつ・どこから・何をするか」を業務フロー単位で洗い出すところから始めると、価格のモヤモヤが一気にクリアになってきます。
Azure Virtual Desktop構築手順の全体像と「ここでみんなつまずく」要注意ポイント
ロールを作成してボタン連打、気づいたら“つながるけれど本番では使えない環境”になっていないでしょうか。ここでは、構築の全体像と、現場で何度も見てきたつまずきポイントを最短距離で押さえていきます。
構築の流れは、ざっくり分けると次の3ステップです。
- 準備フェーズを固める(ID、ネットワーク、ファイル、プロファイル)
- ホストプールとアプリ公開の設計を詰める
- クライアント接続方式と運用ルールを決める
この順序を崩すと、後から費用と工数が一気に跳ね上がります。
準備フェーズ(ADやネットワークやファイル共有やFSLogixなど)でやっておかないと後悔すること
最初に整えるべきは「誰が・どこから・何を使うか」を支える基盤です。Microsoftのドキュメントをなぞる前に、次の4点を紙に書き出すことをおすすめします。
-
認証: Azure AD、オンプレAD、ハイブリッドのどれを前提にするか
-
ネットワーク: VPNかExpressRouteか、拠点からAzureまでのレイテンシ目安
-
ファイル共有: Azure Filesかファイルサーバーか、どこに置くか
-
プロファイル: FSLogixでどのストレージを使うか、想定IOPSは十分か
よくある失敗は「とりあえず仮想マシンを立ててから考える」パターンです。この場合、後からFSLogix用ストレージをPremiumに変える、ネットワークアーキテクチャを作り直すといった“やり直しコスト”がほぼ確実に発生します。
準備段階で決めておくべき項目を整理すると次の通りです。
| 分野 | 最低限決めること | つまずきリスク |
|---|---|---|
| 認証 | ユーザー情報のマスターと同期方法 | ログオン不可・権限迷子 |
| ネットワーク | 仮想ネットワーク設計とDNS | ドメイン参加失敗・名前解決エラー |
| ファイル共有 | 共有先とアクセス制御 | ファイル遅延・権限事故 |
| プロファイル | FSLogix設定とストレージ性能 | ログイン遅延・プロファイル破損 |
私の視点で言いますと、PoCではStandardストレージでも問題が見えにくく、数十ユーザーから数百ユーザーに増えた瞬間に朝のログインが一気に重くなるケースが非常に多いです。
ホストプールやセッションホストやアプリケーショングループやワークスペースの設計を“雑にしない”ための思考順序
次に、どのようにデスクトップやアプリケーションを公開するかを決めます。ここを「とりあえず1プールで全員」にすると、費用も運用もコントロール不能になりがちです。
設計の思考順序は次のステップが安全です。
- ユーザーの利用パターンを分ける(常時利用か、ピーク時だけか)
- 共有デスクトップか、個人専有かを決める(マルチセッションかシングルか)
- デスクトップ丸ごとか、RemoteAppでアプリ単位かを選ぶ
- ホストプールを「利用パターンごと」に分割する
- アプリケーショングループとワークスペースを、部門や業務ごとに整理する
| 利用パターン | おすすめ構成 | ねらい |
|---|---|---|
| 経理・コールセンター | マルチセッション+共通デスクトップ | コスト最適化と一括管理 |
| 開発者・設計者 | シングルセッション(必要ならGPU) | 性能優先 |
| 社外パートナー | RemoteApp+限定アプリ | 情報漏えいリスク抑制 |
「1つのホストプールに全部載せる」と、メンテナンス時間の調整やAutoスケール設定が難しくなり、結果的にAzureの費用も膨らみます。AVDでありがちな“高い”“重い”は、この設計の雑さから始まることが多いです。
Azure Virtual Desktop接続方法(クライアントアプリやブラウザやリモートデスクトップクライアント)でトラブルを減らすコツ
最後に、ユーザーがどう接続するかを決めます。ここを後回しにすると「導入したのに現場が使いこなせない」という事態になりやすいポイントです。
主な接続方法は次の3つです。
-
Windows用リモートデスクトップクライアント(推奨)
-
ブラウザ接続(EdgeやChromeから利用)
-
モバイル向けクライアントアプリ(iOSやAndroid)
トラブルを減らすためのコツは、技術よりも「パターンを決めてルール化すること」です。
| 項目 | 決めておくべきルール |
|---|---|
| 利用クライアント | 社内標準OSごとに“これを使う”を明文化 |
| 配布方法 | Intuneやソフト配布で自動インストールするか |
| 接続テスト | 本番前に全拠点・主要回線からのレイテンシ確認 |
| 問い合わせ対応 | 切り分け手順(クライアント側かAVD側か) |
よくあるのは、ブラウザ接続もクライアントアプリも両方案内し、結果としてヘルプデスクがトラブルパターンを把握しきれなくなるケースです。接続方法は「原則1つ、例外は明確に」のほうが、運用負荷もユーザーのストレスも確実に下がります。
AzureとWindows、Microsoft 365に慣れている情シスであれば、ここまでをしっかり設計することで、構築後の“重い・高い・使いづらい”という声をかなりの割合で未然に防げます。構築手順のコマンドよりも、最初の3ステップの設計が、後の数年分の運用コストを左右するイメージを持っておくと失敗しにくくなります。
Azure Virtual Desktopが重い・遅いの本当の原因はどこか?現場で頻発するトラブルと解決の筋道
「回線を太くしたのに、まだ重い」
この相談が出た瞬間、現場のプロはネットワーク以外を真っ先に疑います。サーバー増強にお金をかける前に、仕組みの歪みを整えた方が、体感速度もコストも一気に改善するケースが目立ちます。
「回線が遅いから重い」と決めつける前に確認すべきAzure Virtual Desktopの3つのポイント
体感がモサッとする時、まず見るべきは次の3点です。
-
プロファイルとユーザーデータの設計(FSLogixの使い方、共有ストレージ)
-
セッションホストのリソース配分(CPU・メモリとユーザー数のバランス)
-
ストレージのIOPSとレイテンシ(ディスクの応答性)
特にプロファイル周りは、VPN時代の「とりあえずファイルサーバーに全部置く」発想を引きずると一気に詰まります。ログオンのたびに大量のプロファイルを読み書きしてしまい、体感的には「クリックしてから5秒固まる」ようなストレスになります。
私の視点で言いますと、数十ユーザーのPoCでは問題が見えず、本番展開で一気に露呈するのがこの3点です。
朝イチのログイン戦争やプロファイル肥大化やIOPS不足など、よくあるボトルネックの見分け方
「朝9時だけ地獄」という声が上がる場合、次のようなサインが出ていることが多いです。
-
ログインに1〜2分かかる
-
OutlookやTeams起動がやたら遅い
-
一度動き始めれば日中はそこそこ快適
このとき疑うべきボトルネックを整理すると、こうなります。
| 症状 | 裏側で起きていること | 主な原因候補 |
|---|---|---|
| 朝だけ極端にログインが遅い | ローミングプロファイルの一斉読み書き | プロファイル肥大化 / FSLogix設計不備 |
| アイコン表示やエクスプローラーが重い | 小さなファイルを大量に読み込んでいる | ストレージのIOPS不足 |
| 一部ユーザーだけ常に重い | 特定のセッションホストだけ高負荷になっている | ユーザー偏り / 負荷分散の不足 |
プロファイル肥大化は、Teamsキャッシュやブラウザのプロファイル、ダウンロードフォルダの放置が典型です。FSLogixのコンテナ設計で「何をプロファイルに含め、何を切り出すか」を決めておかないと、ディスク容量だけ増やしてもログイン戦争は終わりません。
IOPS不足は、ディスクの最大性能より「同時アクセスの山」をどうならすかがポイントです。PoC環境では20人しかアクセスしていなかったものが、本番で200人になると、同じディスクでも挙動が別物になります。
スペック増強より先に試すべきマルチセッション設計やAutoスケールやStorageオプションの見直し
重さを感じた時に、いきなりvCPUやメモリを増やしてしまうと、月額費用だけ跳ね上がって「高いのに重い」という最悪の状態になります。まずは次の順番で見直す方が、費用対効果は圧倒的に高くなります。
-
マルチセッションの前提を整理する
- 常時起動する業務アプリの数
- 同時接続ユーザー数のピーク
- OfficeやTeamsなどメモリを食いやすいアプリの比率
-
セッションホストの設計を引き直す
- 1台あたりの適正ユーザー数を小さく見積もる(余裕を持たせる)
- 負荷の高い部署を別プールに分離する
- テスト用に高負荷ユーザーを集めたホストを用意し、限界を先に確認する
-
Autoスケールとストレージをセットで考える
- 朝イチの前にホストを自動起動して温めておく
- 日中の山だけホスト数を増やし、深夜は最小構成に絞る
- プロファイル用とデータ用でストレージ階層を分ける
この順番で手を打つと、「スペックを盛れば解決する」という思い込みから抜け出せます。CPUやメモリを増やすのは、マルチセッション設計とAutoスケール、FSLogixの見直しをやり切った「最後の一手」にしておいた方が、料金も運用負荷もコントロールしやすくなります。
情シス1人で全社リモートを支えている状況でも、上記の観点をチェックリスト化しておくと、「どこから手を付ければいいか」が整理され、闇雲な増強で予算を溶かすリスクをかなり抑えられます。
Azure Virtual DesktopとWindows365とVPNとオンプレVDIをどう選ぶか?情シスが最後に迷うポイント整理
「どれを選んでも一長一短で、決め手がない」状態のまま進めると、数年後に撤退コストで苦しみます。ここでは、情シスが最後まで悩みがちなポイントを、規模・体制・撤退のしやすさという3軸で切り分けます。
小規模チームや個人利用で“まず試す”ならどの選択肢が現実的か
10人前後のチームや個人利用で、まずリモート環境を試したい場合は、運用設計より「始めやすさ」と「料金の読みやすさ」を優先した方が失敗しません。
代表的な選択肢を整理すると、次のようになります。
| 規模感 | 向きやすい選択肢 | 向いている理由 | 向かないパターン |
|---|---|---|---|
| 個人〜数名 | Windows365 | 月額固定で料金が読みやすく、クライアントアプリのインストールだけで開始しやすい | 同時接続が多いケース、短時間利用が中心でコスト最適化したい場合 |
| 5〜20名 | 既存VPN+社内PC | すでにVPNがあり、業務アプリもオンプレ中心なら追加投資が少ない | 帯域が細い、拠点が増えて遅延が目立つ場合 |
| 10名以上で同一パターン利用 | Azureベースのデスクトップサービス | マルチセッションで台数を抑えやすく、Autoスケールが効きやすい | 情シス1名でインフラ運用まで抱える場合 |
「まずクラウドデスクトップを使ってみたい」レベルであれば、Windows365や既存VPNの延命から入った方が、ライセンスやホストプール設計に悩まずにすみます。AzureベースのVDIは、最初の一歩というより「運用も含めて腰を据えて取り組む」タイミングで検討した方が財布に優しいケースが多いです。
情報システム担当が1〜2名の会社と専任チームがいる会社で、Azure Virtual Desktopの向き不向きが変わる理由
同じ300ユーザーでも、情シスの体制によって最適解は変わります。ここを無視して「技術的にできるから」で選ぶと、運用がボトルネックになります。
| 情シス体制 | 適した選択肢の傾向 | AzureベースVDIの位置付け |
|---|---|---|
| 1〜2名で兼任、オンプレ中心 | Windows365、VPN延長、SaaS移行 | コアメンバーが増えるまでは避けた方が安全 |
| 2〜5名でサーバ・ネットワークも担当 | AzureベースVDI+一部Windows365 | テンプレ設計を外部と作り、運用を標準化すれば有力候補 |
| 専任インフラチームあり | AzureベースVDI+オンプレVDI併用 | マルチセッションやFSLogix設計を武器にコスト最適化が可能 |
業界人の目線で見ると、「重い」「高い」という相談の多くは、プロファイル管理やストレージIOPSの設計が情シスのキャパを超えていることが原因になっています。インフラ設計に時間を割けない体制で、マルチセッションやAutoスケールを細かくチューニングするのは、かなりタフな作業です。
私の視点で言いますと、情シスが1〜2名かつ他業務と兼任している会社は、運用を“買える”サービスを優先した方が、トラブル対応に夜を奪われずに済みます。
撤退コストと保守負荷を見据えた「Azure Virtual Desktopをあえて選ばない」判断基準
夢のようなクラウド環境に見えても、撤退しにくい構成を選ぶと、数年後の経営判断が縛られます。あえて踏み込まない方がいいケースを、あらかじめ言語化しておきます。
あえて選ばない方がいいサイン
-
利用者の多くが「週に数時間だけ」「月数回だけ」ログインするライトユーザー
-
情シスが「ADもAzureもこれから覚える」段階で、専任エンジニアを雇う予定がない
-
既存オンプレVDIがまだ十分に減価償却されておらず、3年以内にリプレイス必須ではない
-
社内で標準化された業務アプリが少なく、部門ごとにバラバラの使い方をしている
撤退コストと保守負荷を見極めるチェックリスト
-
3年後に別クラウドやWindows365へ移る可能性を、経営と共有しているか
-
プロファイルとファイル共有を、Azureストレージ以外に逃がす経路を用意しているか
-
運用ドキュメントが「担当者の頭の中」だけに閉じていないか
-
PoCと本番で、ユーザー数と同時接続数を実態ベースで試算しているか
このチェックに1つも自信を持って「はい」と言えない状況で、いきなりAzureベースのVDIに全振りすると、PoCでは快適だったのに本番展開で朝のログイン戦争が起きるパターンに入りがちです。逆に、ここをクリアできる組織であれば、マルチセッション設計とAutoスケールを駆使して、オンプレVDIよりも柔軟でコスト効率の良い環境を作りやすくなります。
Azure Virtual Desktop導入で失敗しがちな会社の共通点と、回避するためのチェックリスト
情シスが一番避けたいのは、「高いお金をかけてリモート環境を作ったのに、社内からは不満の嵐」というパターンです。ここでは、業界内で何度も見てきた失敗パターンと、事前に止めるためのチェックポイントを整理します。
「PoCでは快適だったのに全社展開で破綻した」ケースに共通する3つの落とし穴
PoC数十ユーザーまでは快適なのに、本番数百ユーザーで崩壊するケースには、次の3つがほぼ必ず絡みます。
| 落とし穴 | 何が起きるか | 典型的な症状 |
|---|---|---|
| 朝イチ集中アクセスを読まない設計 | 同時ログオンでプロファイルとストレージが悲鳴 | ログオンに10分以上、タイムアウト多発 |
| プロファイル設計軽視(FSLogix任せ) | プロファイル肥大・断片化 | 日が経つほど「昨日より重い」と言われる |
| スペック増強一点張り | vCPUとメモリだけ盛ってコスト爆発 | 「前よりマシだが高すぎて止められない」 |
PoCでは「同時ログオン」「月初・締め日」「Teams会議ピーク」を再現しないまま評価してしまいがちです。本番想定のピーク同時接続を試さないPoCは、成功ではなく“試運転していない新車”に近いと考えた方が安全です。
ライセンス・利用シーン・業務フローを整理しないままAzure Virtual Desktop構築に走るリスク
このサービスは、WindowsやMicrosoft 365のライセンス、仮想マシン、ストレージ、ネットワークが絡み合うため、「誰が・どの時間帯に・何をするか」を整理しないと、一気に“高くて中途半端な環境”になります。
特に危険なのは次のパターンです。
-
全員分のフルタイム利用を前提にスペックを盛る
-
実際には「午前だけ使うパート」「月数回だけ接続する外注」が混在している
-
ところがライセンスもインフラも“最大値ベース”で揃えてしまう
結果として、ピーク時以外はリソースが遊び、月額費用だけがじわじわと予算を圧迫します。私の視点で言いますと、事前にユーザーを「常時利用」「日次スポット」「月次スポット」の3つに分け、どこまでを共有ホスト、どこからを個別デスクトップや別サービスに逃がすかを決めてから設計に入ることが、費用最適化の分かれ目です。
専門SIやパートナーに任せる範囲と、自社で握るべきルール・KPIの線引き
このサービスは、自前だけでも丸投げでも失敗します。ポイントは「構築作業」と「運用ルール」を分けて考えることです。
| 領域 | パートナーに任せやすいこと | 自社で握るべきこと |
|---|---|---|
| インフラ設計 | ネットワーク設計、ホストプール設計、FSLogix構成 | 利用者区分、業務アプリの優先度 |
| セキュリティ | ポリシー反映、条件付きアクセス設定 | どの部署がどのデータに触れるか |
| 運用・監視 | アラート設計、スケール設定のチューニング | 「重い・高い」を判断するKPI |
特にKPIは情シス側が握らないと、「なんとなく重い」「なんとなく高い」を感覚論で議論することになります。最低限、次の指標は持っておくべきです。
-
朝9〜10時の平均ログオン時間
-
1ユーザーあたりの月間利用時間と月額費用
-
ストレージIOPSとプロファイル容量の推移
これらをパートナーと共有し、「どの数値をどこまで下げたら合格か」を合意してから構築を進めると、PoCから本番展開までブレない判断がしやすくなります。導入そのものより、「どの姿なら成功とみなすか」を先に言語化することが、失敗しない最短ルートです。
Azure Virtual Desktopを“ビジネスの仕組み”として活かすために押さえたい経営と組織の視点
テレワーク基盤は、PCやVPNの延長ではなく「売上と人件費を左右する生産ライン」として設計した瞬間から、投資の打ち手がガラッと変わります。情シス兼任で回しているとここを曖昧にしがちですが、ここを外すと「重い・高い・誰も得しない環境」が量産されます。
テレワークやリモートワーク基盤を、単なるIT費用ではなく「事業インフラ」として設計する考え方
事業インフラとして見るポイントは、次の3層です。
-
経営層視点: 売上・粗利・採用力・離職率へのインパクト
-
現場視点: アプリのレスポンス、ログイン所要時間、紙業務の残り具合
-
情シス視点: 運用工数、インシデント頻度、Azureリソースのムダ
この3層を最初に整理してから、AVDかWindows 365かVPN継続かを比較すると、スペック表よりはるかに判断しやすくなります。
| 視点 | インフラとして見る問い | ありがちな失敗 |
|---|---|---|
| 経営 | 在宅でも売上が落ちない仕組みになっているか | ランニング費用だけを値切り、使い勝手を無視 |
| 現場 | オフィスより遅い部分はどこか | 「テレワークは不便」という空気を放置 |
| 情シス | 1人月あたり何台面倒を見ているか | PoC構成のまま本番展開して崩壊 |
私の視点で言いますと、ここを“ネットワーク更新案件”として処理してしまうか、“働き方の再設計プロジェクト”として扱うかで、5年後のIT投資総額が大きく変わります。
Azure Virtual Desktopの投資判断で見るべき指標(環境構築時間や問い合わせ件数や利用時間の偏りなど)
このサービスは「初期費用+ランニング費用」だけ見ても正しい判断ができません。運用に乗った後の数字を必ず定点観測するべきです。
-
環境構築関連
- 最初のPoC構築にかかった時間
- 本番展開1ユーザー追加に必要な時間
- 新拠点追加や人員増に対応できるリードタイム
-
利用と満足度関連
- 朝9時台の同時接続数とCPU使用率
- 1ユーザーあたりの平均ログイン時間
- Teams会議や業務アプリ利用中の「体感遅延」に関する問い合わせ件数
-
コストと運用関連
- 1ユーザーあたりの月額インフラ費用(ライセンス+Azureリソース)
- 情シス担当1人あたりが面倒を見ているセッション数
- パッチ適用やイメージ更新にかかる累計時間
| 指標カテゴリ | 追うべきKPI | 悪化したときの典型原因 |
|---|---|---|
| 利用体験 | ログイン完了までの秒数 | FSLogixプロファイル肥大化、IOPS不足 |
| コスト | 月額/ユーザー | 無駄な常時起動、マルチセッション未活用 |
| 運用 | 問い合わせ件数 | クライアントアプリ周知不足、ポリシー設計不備 |
「高い」「重い」という声は、ほとんどがこのKPI設計をしていない状態で、スペックを盛る方向だけに舵を切った結果として現れます。
WebマーケティングやSEOやAIツール活用と同じ発想で、ITツール全体を設計するという視野の持ち方
このサービスをうまく使う企業は、WebマーケティングやSEO、AIツールにも共通する“全体設計”のクセを持っています。
-
単体ツールではなく「顧客導線」や「業務プロセス」の一部として位置づける
-
数字(アクセス数・CV・応答時間・離脱率)で必ず振り返る
-
うまくいかなければツールではなく“設計”を疑う
テレワーク基盤も同じで、AVD単体ではなく、次のような全体図で捉えると投資判断がクリアになります。
| レイヤー | 例 | 設計のポイント |
|---|---|---|
| 入口 | VPN, クライアントアプリ, ブラウザ接続 | 社外PC・私物端末をどこまで許容するか |
| ワークスペース | AVD, Windows 365, 既存オンプレVDI | マルチセッションと専有の使い分け |
| 業務アプリ | ERP, SFA, Webアプリ | クラウドネイティブ移行のスケジュール |
| 情報共有 | Teams, SharePoint, OneDrive | ファイルサーバーとの共存期間を決める |
| 統制 | Azure AD, グループポリシー | ゼロトラスト前提でアクセス権を再設計 |
SEOで「アクセスだけ増えても売上が増えない」状態が起きるのと同じく、テレワーク基盤も「仮想デスクトップだけ立派で業務が変わらない」状態に陥りがちです。
このサービスを選ぶかどうかは、単にクラウドが好きか嫌いかではなく、自社のビジネスモデルと組織体制をどこまで“クラウド前提”に振り切れるかの意思決定でもあります。
ITツールを事業成長につなげるという視点で見るAzure Virtual Desktopと、アシストが発信するノウハウ
テレワーク基盤を入れたのに、生産性も利益もほとんど変わらない会社が少なくありません。原因は技術力よりも「ITを事業の仕組みにどう埋め込むか」の設計不足です。Azure Virtual Desktopも同じ落とし穴に入りやすいサービスです。
Azure Virtual Desktop単体ではなく、Microsoft365やクラウドツールや社内ルールと一体で考えるべき理由
このサービスは単体ではただの仮想デスクトップです。価値が跳ねるのは、Microsoft365やTeams、OneDrive、SharePointと組み合わせて「どこからでも同じ仕事のやり方ができる」状態を作れた時です。
例えば、よくある失敗パターンは次のような構図です。
| 項目 | よくある失敗 | 成功している設計 |
|---|---|---|
| 認証 | IDがオンプレとクラウドでバラバラ | Azure ADでシングルサインオン |
| ファイル共有 | 旧来のファイルサーバー前提 | OneDriveやSharePointとFSLogixで最適化 |
| 社内ルール | 紙とハンコ前提のまま | 電子承認・チャット前提に業務フローを再設計 |
どのツールを選ぶかより、「社員が明日からどう働き方を変えられるか」までセットで描いてからAzure Virtual Desktopを設計する方が、コストもトラブルも確実に減ります。
80,000サイト以上のWeb支援から見えるIT投資が結果につながる会社とツール導入で終わる会社の差
私の視点で言いますと、Webやクラウドの支援を続けてきて、両者の差は技術力ではなく問いの立て方にあります。
| タイプ | 投資前に必ず聞いていること | 導入後の結果 |
|---|---|---|
| 結果につながる会社 | 「どの業務時間を何時間減らしたいか」「どの売上指標を何%上げたいか」 | 使わない機能を捨て、使う機能に投資を集中できる |
| ツール導入で終わる会社 | 「どのプランが人気か」「他社も導入しているか」だけ | Azure Virtual Desktopが高い・重いという不満だけが残る |
Azure Virtual Desktopも同じで、「VPNと比べていくら安いか」よりも「出社前提でしか回っていない業務を、どこまでクラウド前提に変えるか」を先に決めた会社ほど、結果として費用対効果が高くなります。
自社のテレワーク環境やITツール活用を見直したいときに、どんな観点で専門家の意見を取り入れるべきか
専門家に相談する時は、設定代行ではなく設計と判断の相棒として使う発想が重要です。具体的には、次の観点を提示しながら意見を求めると精度が一気に上がります。
-
半年間でどの業務をテレワーク前提に変えたいか
-
1ユーザーあたりの想定利用時間と、ピーク時間帯
-
Azure Virtual Desktopでなければならない理由と、Windows 365やVPNでもよい領域の切り分け
-
撤退やプラン変更が必要になった場合に、どこまで自社で判断できるようになりたいか
この前提を共有しておくと、専門家から返ってくる提案も「スペックの話」から「事業成長の話」に変わります。アシストとして発信しているノウハウも、技術解説より先にこの視点を揃えることを重視しています。Azure Virtual Desktopを導入するかどうかではなく、「テレワーク基盤を事業インフラとしてどうデザインするか」を出発点にすると、遠回りのようで実は最短ルートになります。
この記事を書いた理由
著者 – 宇井 和朗(株式会社アシスト 代表)
ここ数年、テレワークや在宅勤務の相談を受ける中で、「Azure Virtual Desktopを入れれば全部解決するはずだ」と期待して導入したものの、運用に入った途端にコストとトラブルに追われる情シス担当の声を何度も聞いてきました。VPNやオンプレVDIからの移行、Windows365との棲み分けを曖昧にしたまま進めた結果、朝一のログイン集中やプロファイル肥大化で業務が止まり、経営層からの説明を求められて困っている担当者もいました。
私はWeb集客や組織設計と同じように、「IT基盤もビジネスの仕組みとして設計しないと、あとから必ず歪みが出る」と感じています。80,000社以上のWebサイト支援を通じて、IT投資が利益につながる会社は、情シスと経営が同じ指標で判断していることが共通点でした。
この記事では、技術の細かい話だけでなく、情シスが経営と対話しながらAzure Virtual DesktopとWindows365、VPN、オンプレVDIの役割分担を決めるための考え方を整理しました。導入後に「重い」「高い」と言われて疲弊するのではなく、最初の設計段階で冷静に線引きしたい方の判断材料になればという思いで書いています。
🔗 あわせて読みたい関連記事
 AzureVPNの設計で失敗しない!料金や構成とトラブルをスッキリ解決するガイドAzure VPNの検討を先送りしている間にも、ネットワーク構成の選択ミスや料金の読み違いで、静かにコストと信頼が削られ…
 AzureMonitorで料金爆発や監視漏れを防ぐ実践入門完全ガイドAzure Monitorを「とりあえず有効化してLog Analyticsに全部流す」状態のまま本番投入しているなら、…
 AzureがLocal基盤を完全整理!価格と構築やVMware比較まで徹底ガイドAzure Localを「名前が変わったAzure Stack HCIの後継」とだけ捉えていると、VMwareやVxRa…
 Azureで失敗しない料金設計やAWSやGCP比較まですべてわかる実践入門Azureを「なんとなくMicrosoftのクラウド」と理解したまま選ぶと、多くの中小企業で起きているのは、性能も安全性…
 AzureAppServiceの料金や無料枠とVM比較を徹底解説!選び方で業務が変わる実践ガイドAzure App Serviceを「何となく便利なPaaS」と捉えたままVMやオンプレWebサーバを引きずっていると、…
 AzureとAIでSearch入門!RAGや料金・インデックス設計もまるごと分かる完全ガイドAzure AI Searchを「なんとなく試している」段階で止めていると、RAGやFAQボット、EC検索の成果は頭打ち…
🧰 お困りごとの解決に
最近更新した記事
 シャープ冷蔵庫で製氷できないときの原因と自分でできる確認手順💡 結論(要点まとめ)シャープ製冷蔵庫で氷ができない・落ちてこない原因を解説。製氷停止設定や氷の偏り、シ…
 三菱電機エアコンの暖房試運転の手順と温風が出ない時の確認項目💡 結論(要点まとめ)三菱電機製エアコン(霧ヶ峰など)の暖房試運転の手順と確認ポイントを解説。試運転に適…
 テレビの修理費用の確認方法|主要メーカーの窓口と買い替え判断基準💡 結論(要点まとめ)テレビが映らない・故障した際の確認事項と、主要メーカーの修理料金の確認先を解説。型…
 電気メーターの見方と液晶画面の数字・単位、買電・売電の表示を整理💡 結論(要点まとめ)電気メーター(スマートメーター)の液晶画面に表示される数字や単位の見方を整理。買電…
 佐川急便の集荷申し込み方法と手順|伝票の準備から当日の流れまで💡 結論(要点まとめ)佐川急便の集荷申し込み手順を整理。通常の集荷手数料は原則無料で、運賃は別途必要です…